AIセキュリティ対策
AIモデル、企業データ、AIアプリケーション、自律型エージェントを、開発段階からランタイムまで一貫して保護します。AppXcessのAIセキュリティ対策は、プロンプトインジェクション、機微なデータの漏えい、モデルの悪用を防ぎ、企業での生成AI活用に伴うセキュリティ・プライバシー・ガバナンス・コンプライアンスのリスクを低減します。
AIモデルの保護
モデルの重み、ファインチューニング用データセット、推論パイプラインを、データポイズニング、重みの窃取、モデルの改ざんから守ります。
企業データの保護
機密記録、知的財産(IP)、認証情報、機微な個人情報(PII)が、プロンプトや外部への生成応答に漏れ出すのを防ぎます。
AIアプリケーションの保護
企業向けLLMアプリに、ランタイムガードレール、プロンプト検証ファイアウォール、分離された実行境界を適用します。
AIエージェントのガバナンス
最小権限に基づくツール実行、人による検証チェックポイント(ヒューマンインザループ)、検証可能で改ざん不可能な監査証跡を適用します。
AI特有のセキュリティリスク
今日のAI環境では、一般的なネットワーク境界の防御を超える固有の脅威ベクトルが生まれます。AppXcessは、AI特有の脆弱性の一つひとつを、リスク → 保護 → ビジネスへの影響という枠組みで体系的に対処します。
プロンプトインジェクションと脱獄(ジェイルブレイク)
モデルの推論を操作し、システム指示を回避し、アプリケーションのロジックを乗っ取り、あるいは許可されていない後続のツール呼び出しを引き起こす悪意あるプロンプトです。
多層的なトークン検査、敵対的プロンプトの無害化、意味的類似度の評価、推論前段階のガードレールファイアウォールを適用します。
敵対的なユーザープロンプトによるアプリケーションの乗っ取り、不正なデータ抽出、ロジックの操作、ブランドの毀損を防ぎます。
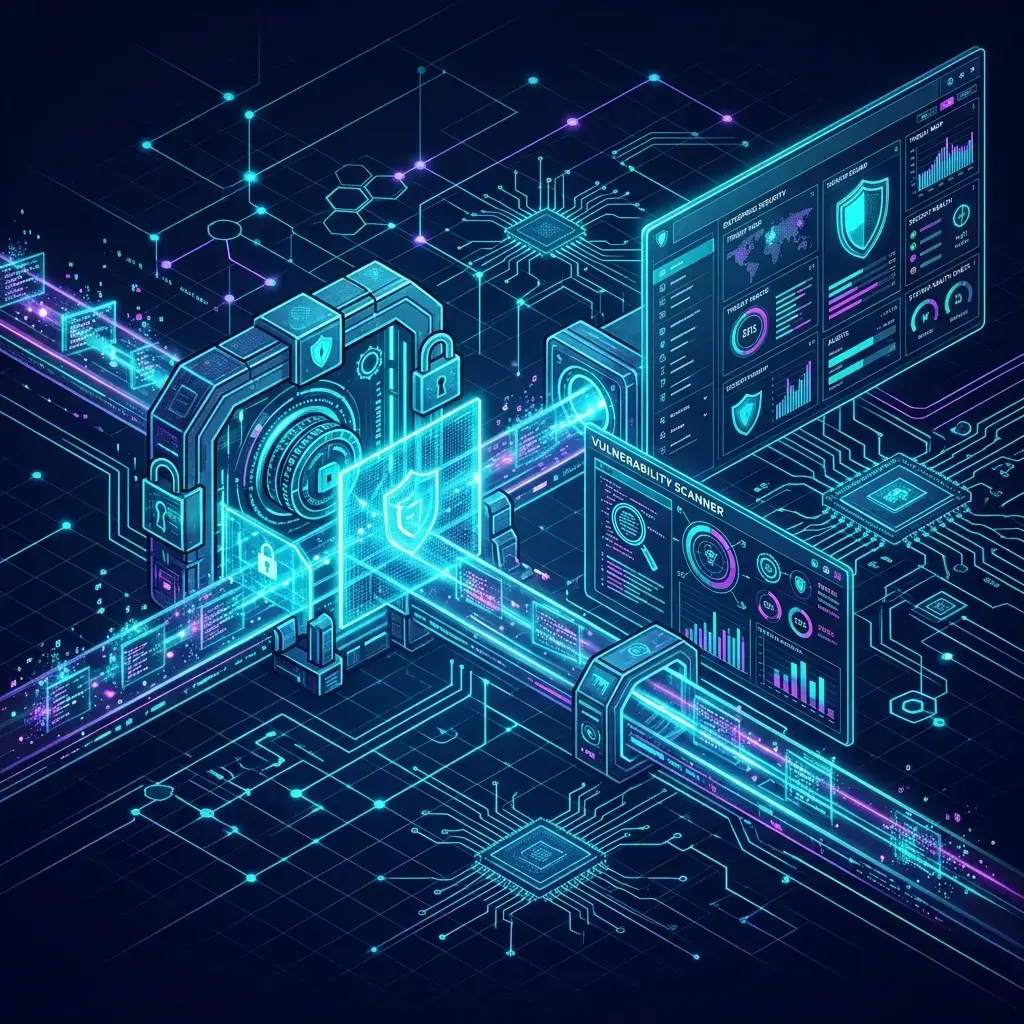
企業のAI推論パイプライン全体で、能動的な防御レイヤーがプロンプトインジェクションと脱獄(ジェイルブレイク)によるリスクを軽減します。
AIセキュリティ監視
AIシステムを継続的に監視し、異常なプロンプトのパターン、トークン抽出の急増、ポリシー違反、モデルのドリフトを、業務に影響を及ぼす前に検知します。
脅威インテリジェンス
敵対的プロンプトの急増、抽出を狙った探索、新たに現れるAI攻撃のパターンを検知します。
コンプライアンス監督
ガバナンス上の制御、データ境界の適用状況、継続的な監査対応の準備状況を監視します。
ランタイムの可視性
モデルの実行状況、トークンのスループット、APIトラフィック、遅延のテレメトリを追跡します。
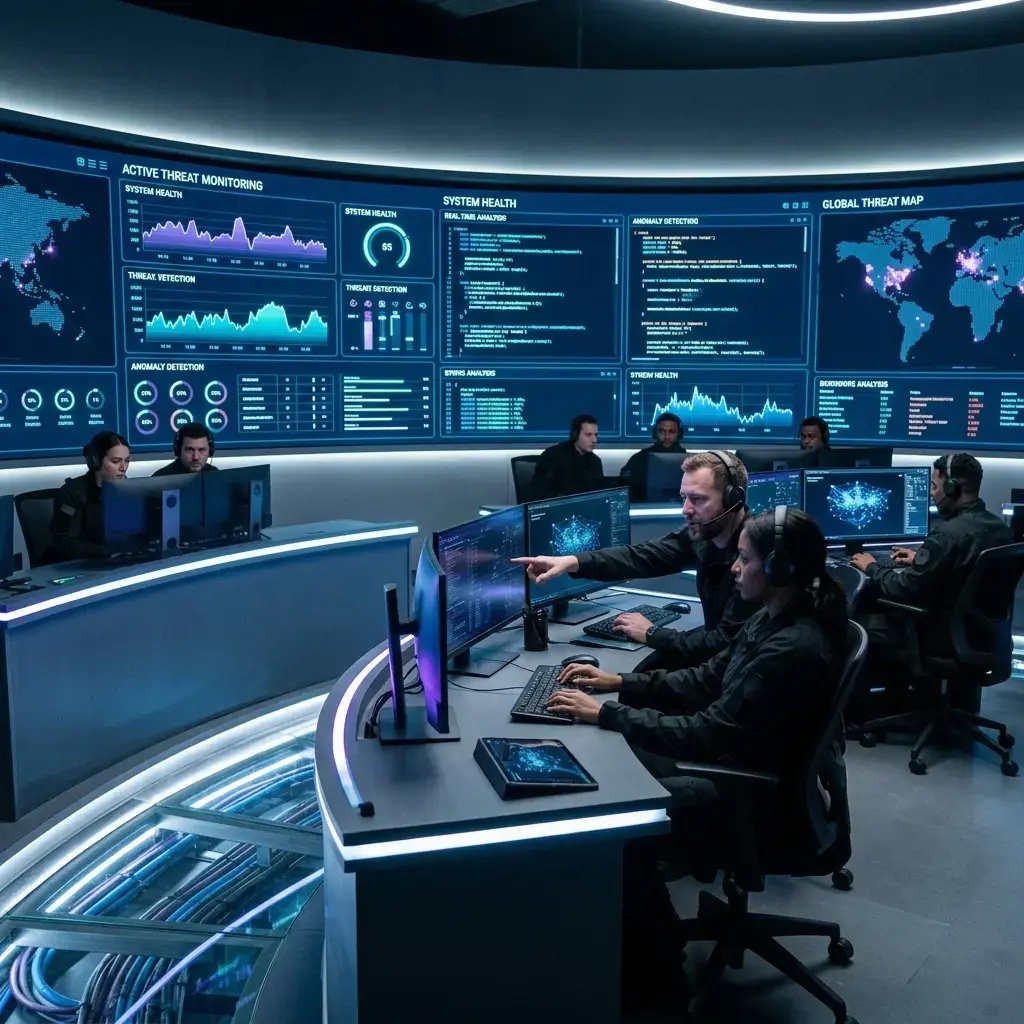
継続的な可視性
モデルのテレメトリログ、APIのルーティングパターン、データパイプラインのコンプライアンス水準を先回りして追跡します。
リスク検知
プロンプトの急増、トークンの異常、検知回避の試みを、モデルに影響が及ぶ前に隔離します。
ポリシー監視
問い合わせの結果が、規制上のデータ制限や社内の安全指針を満たしているかを自動で検証します。
AIランタイムセキュリティ
厳格なランタイムの隔離と双方向のガードレールにより、AIの実行環境、モデルとのやり取り、運用ワークフローを保護します。
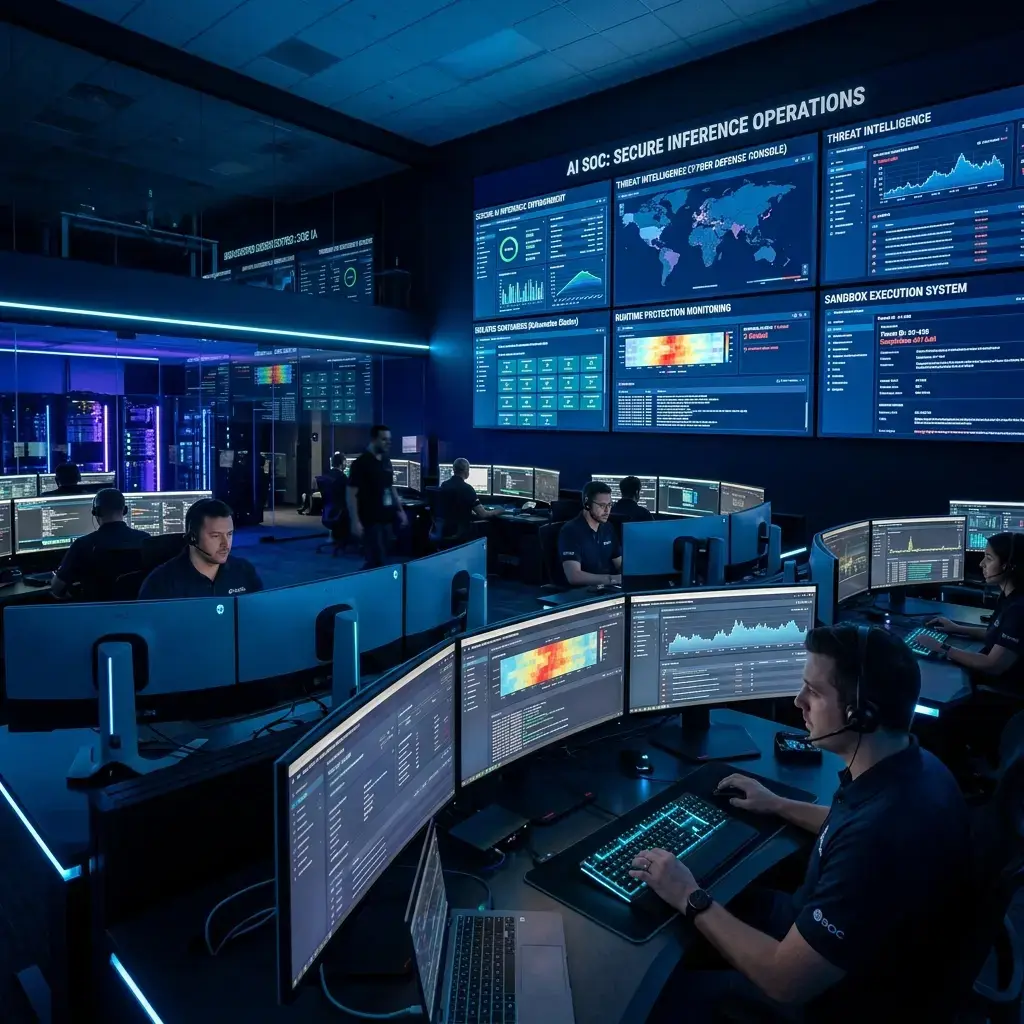
AIガードレールと検証
低遅延の双方向検査ゲートにより、敵対的プロンプトを遮断し、有害なモデル出力を表示前にフィルタリングします。
安全な推論とサンドボックス化
分離された実行環境で推論を行い、問い合わせとそのログを、組織が定めた境界の内側にとどめます。
ロールベースのアクセス制御
チームごとのモデル権限を動的に割り当て、モデルの呼び出しやファインチューニング用データセットへのアクセスを、検証された認証情報に限定します。
セキュリティ機能とガバナンス
企業のセキュリティ制御は、明確なビジネス目的に資するものでなければなりません。AppXcessが提供するすべての機能は、リスク → 保護 → ビジネス成果という構造で整理し、技術的な制御を企業のリスク低減に直接つなげます。
ロールベースのアクセス制御(RBAC)
権限昇格が起きたり、権限のない担当者が機微なモデルや自社のデータセットを呼び出したりする恐れがあります。
企業のID基盤(SSO/IAM)と同期する、きめ細かなRBAC・ABACポリシーでモデルへのアクセスを管理します。
モデルの呼び出しとデータへのアクセスを、承認された業務機能のみに厳格に限定します。
データとモデルの暗号化
通信中または保存中のプロンプトのペイロード、ベクトル埋め込み、自社モデルの重みが、途中で傍受・抽出される恐れがあります。
利用中のプラットフォームが備える暗号化機能を用いて、モデルリポジトリ、ベクトルストア、APIトラフィック全体に通信中・保存中の暗号化を適用します。
承認したシステムの外部では、プロンプトの内容、埋め込み、モデルファイルを読み取れないようにします。
双方向のAIガードレール
プロンプトインジェクション攻撃がモデルに到達したり、有害・ハルシネーション・規定違反の出力が利用者に届いたりする恐れがあります。
低遅延の入力無害化と出力検証により、社内の安全ポリシーを適用します。
モデルの入力と出力を、組織が定めるブランド・法務・安全の基準の範囲内に保ちます。
継続的なテレメトリと監視
密かに行われる抽出攻撃、挙動のドリフト、トークン割り当ての濫用、遅延の悪化が、気づかれないまま進行する恐れがあります。
リアルタイムのテレメトリで、問い合わせのパターン、トークン消費量、異常な実行の急増を追跡します。
セキュリティチームが状況を迅速に把握し、インシデントを先回りしてエスカレーションできるようにします。
改ざん不可能な監査証跡
正式な監査の場で、モデルの判断履歴、ツールの呼び出し、ポリシーの遵守状況を証明できない恐れがあります。
プロンプト、モデルの応答、バージョン、ポリシーの承認内容を、タイムスタンプ付きで改ざんを検知できる監査ログに記録します。
コンプライアンス審査や社内の説明責任の根拠として示せる、検証可能な証跡を残します。
ガバナンスと規制対応の支援
変化し続ける世界のAI規制に準拠できなかったり、シャドーAIが利用されたり、検証されていないモデルが導入されたりする恐れがあります。
AIモデルの一元的なレジストリ、ポリシーの自動チェックを提供し、NIST AI RMFやISO/IEC 42001の原則に沿って構成します。
コンプライアンスプログラムに必要なレジストリ、ポリシーチェック、証跡を提供します。認証の可否はお客様の監査人が判断します。
企業での活用例
企業の購買担当者に向けて設計した、実務的なセキュリティ構築の例です。各例を、ビジネス課題 → AIセキュリティの取り組み → 成果の順に整理し、検証されたセキュリティ価値をお伝えします。
企業向けAIプラットフォームの保護
複数の業務ツールを連携させる統合型の企業向けAIプラットフォームは、認証情報の漏えい、部門をまたぐ不正なデータアクセス、監視されない利用のリスクにさらされます。
セキュリティ監視の一元化、マルチテナントのワークスペース分離、統一したRBACのマッピング、包括的なAPIテレメトリの追跡を適用します。
中央で管理される安全なプラットフォーム上で、チームが厳格なデータ境界を保ちながら部門を越えて協働できます。
LLMアプリケーションの保護
顧客向け・社内向けのLLMチャットボットは、プロンプトインジェクション、機密文書の持ち出し、有害またはハルシネーションを含む応答の生成に対して脆弱です。
双方向のランタイムガードレール、プロンプト無害化ファイアウォール、事実性・引用の検証を、推論パイプラインに直接組み込みます。
顧客の信頼とブランドを守り、社内の指針を遵守する、信頼できるLLMアプリケーションを運用できます。
AIエージェントの保護
ERP、CRM、データベース、金融システムにアクセスできる自律型エージェントは、意図しない操作、破壊的な操作、許可されていないツール操作を実行するリスクを抱えます。
範囲を限定したツール権限、ランタイムでのパラメータ検証、セッション単位で分離した認証情報、影響の大きい操作に対する必須の人による承認(ヒューマンインザループ)を適用します。
エージェントがワークフローを高速化しつつ、実行できる操作は定めた範囲にとどまり、確認と巻き戻しが可能です。
機微な業務データの保護
AIツールを使う従業員が、財務予測、自社のコード、顧客記録、PIIを、無意識のうちにプロンプトに貼り付けてしまいます。
問い合わせがモデルに届く前に、DLPによる自動的な除去、コンテキストの匿名化、リアルタイムのPIIマスキング、ローカルのベクトルインデックスの分離を適用します。
必要とする人からAIツールを取り上げることなく、機微な記録は組織の境界の内側にとどまります。
プライベート・オンプレミス環境の保護
医療、金融、公共部門の規制対象組織は、データが管理下の境界から外に出ないよう、オンプレミスまたはソブリンAIの環境を必要とします。
モデルワークロードの分離実行、ローカルのベクトルストアの暗号化、導入環境と同じ境界の内側で動作する監視を適用します。
モデルの重みと機微なデータは、組織が管理するインフラの内側にとどまり、アクセス履歴が記録されます。
自律型セキュリティ運用
AI関連のリスクをリアルタイムで自動的に検知・調査し、優先順位を付けて対応する、インテリジェントなセキュリティワークフローを実現します。
自動検知
APIログ全体で、敵対的なプロンプトインジェクション、異常な問い合わせの急増、ポリシー違反を即座に識別します。
インテリジェントな対応
封じ込め用のサンドボックスを起動し、悪意あるセッションを分離し、異常なトークン消費を自動で制限します。
セキュリティ対応の連携
構造化されたセキュリティインシデントのチケット、監査証跡、コンプライアンスアラートを、ガバナンス部門とSOCチームに送ります。
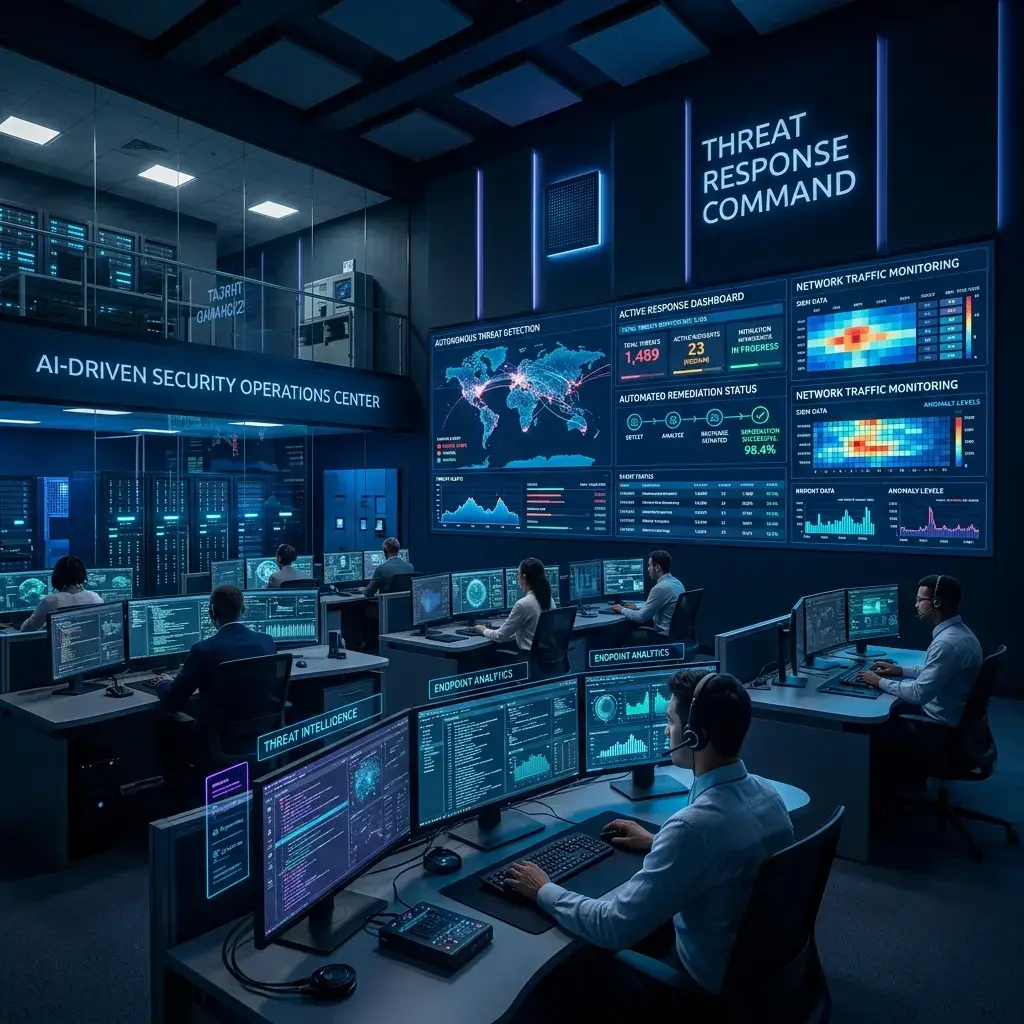
リアルタイムの封じ込めサンドボックス、問い合わせテレメトリの自動検証。
統合されたセキュリティインシデントログ、監査可能なモデルコンプライアンス台帳。
手作業によるトリアージの負担を減らし、企業のAIパイプライン全体で脅威封じ込めのワークフローを加速します。
セキュリティアーキテクチャ
インフラ、モデル、アプリケーション、運用ワークフロー全体に多層的なセキュリティ制御を組み込み、回復力のあるAI環境を設計します。
インフラのセキュリティ
インフラ担当チームが定めるネットワークとアクセスの境界を備えた、分離された環境でモデルワークロードを実行します。
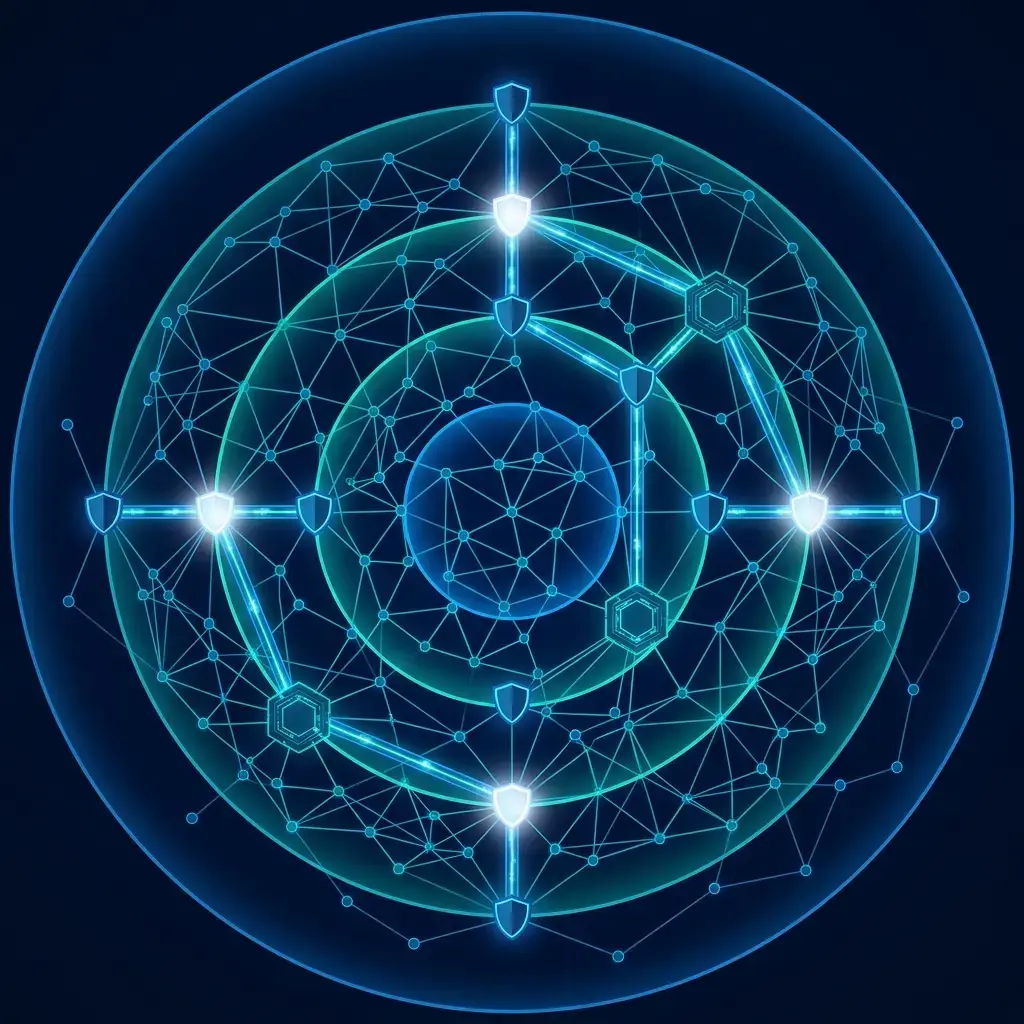
モデルの保護
モデルファイルを読み込む前に、正常と確認済みの記録と照合し、改ざんや差し替えのあるモデルを提供する前に検出します。
運用のセキュリティ
推論APIのレートを制限し、認証情報をセッション単位に限定し、トラフィックを監視することで、異常な利用が起きているその場で表面化させます。
多層的なパイプラインアーキテクチャ、暗号による能動的なモデルの重みの検証。
統合されたアーキテクチャセキュリティマトリクス、外部境界の脆弱性ゼロ。
実行環境、モデルファイル、それらに対する問い合わせの全体にわたって、多層的な制御を適用します。
AppXcessのセキュリティとAIの機能を一望する
AppXcessは、企業ごとの具体的な要件に合わせて、それぞれ独立しながらも連携するソリューションを提供します。以下で各サービスを比較し、組織に合った機能をお選びください。
AIセキュリティ
AIモデル、AIアプリケーション、自律型エージェント、企業のプロンプト、モデル出力、AIガバナンスのフレームワークを専門に保護します。
AIガードレール、プロンプト無害化、エージェントのツール権限、モデルテレメトリ。
サイバーセキュリティ
ネットワーク境界、クラウドインフラ、エンドポイント、ID基盤、24時間365日のSOC運用まで網羅する、企業IT全般のサイバーセキュリティです。
ゼロトラストアーキテクチャ、SIEM/SOCテレメトリ、EDR、ネットワークの堅牢化。
ソブリンAI
規制対象の組織がデータの保管場所とインフラを完全に統制できるよう、プライベートLLM、閉域網(エアギャップ)クラスタ、自社によるモデルの保管を提供します。
閉域網(エアギャップ)の分離環境、プライベートな重みのホスティング、ローカルのベクトルインデックス。
AIソリューション
カスタムの企業向けAIアプリケーション、エージェンティックなワークフロー、インテリジェントな業務自動化の設計・開発・拡張を行います。
ワークフローのオーケストレーション、ERP/CRM連携、マルチエージェントのフレームワーク。
組織のAIセキュリティとガバナンスの現在地が分かりにくいとお感じですか?
包括的な診断を受けて、セキュリティ上の空白を洗い出し、データプライバシーへの対応状況を評価し、優先順位を付けた導入ロードマップを受け取りましょう。
企業のAIエコシステムを守る
AppXcessのAIセキュリティサービスは、モデル、企業データ、アプリケーション、自律型エージェントを対象とします。ランタイムガードレール、アクセス制御、そしてガバナンスプログラムの土台となる監査記録を提供します。まずは、組織のAI環境が今どのような状態にあるかを診断することから始めましょう。