サイバーセキュリティ
AppXcessのサイバーセキュリティは、お客様がすでに運用しているIT環境全体を守る、企業向けのサイバーセキュリティ対策です。脅威検知、ID・アクセス管理、エンドポイント・クラウドの保護、そしてその土台となるデータの統制を、設計・構築し、監視します。インシデントを早期に捉え、素早く封じ込め、業務の停止につながらないようにします。
サイバーセキュリティの全体像
AppXcessのサイバーセキュリティは、ガバナンス・データ保護、クラウド・インフラセキュリティ、脅威検知・対応、ID・アクセス管理、エンドポイント保護、脆弱性管理の六つの領域を扱います。
ガバナンスの整合
ガバナンス・データ保護:どの統制を誰が担うのか、データをどう分類するのか、証跡をどこに保管するのかを定め、セキュリティ業務が実際の義務と結びつくようにします。
継続的な資産把握
クラウド・インフラセキュリティ:クラウドアカウントとオンプレミスのシステム全体で、運用中の資産の一覧を正確に保ちます。誰も把握していない資産は、誰もパッチを当てられないからです。
脅威の自動隔離
脅威検知・対応:異常な挙動を早期に捉え、拡散するインシデントになる前に、最初に発生したホスト上で隔離します。
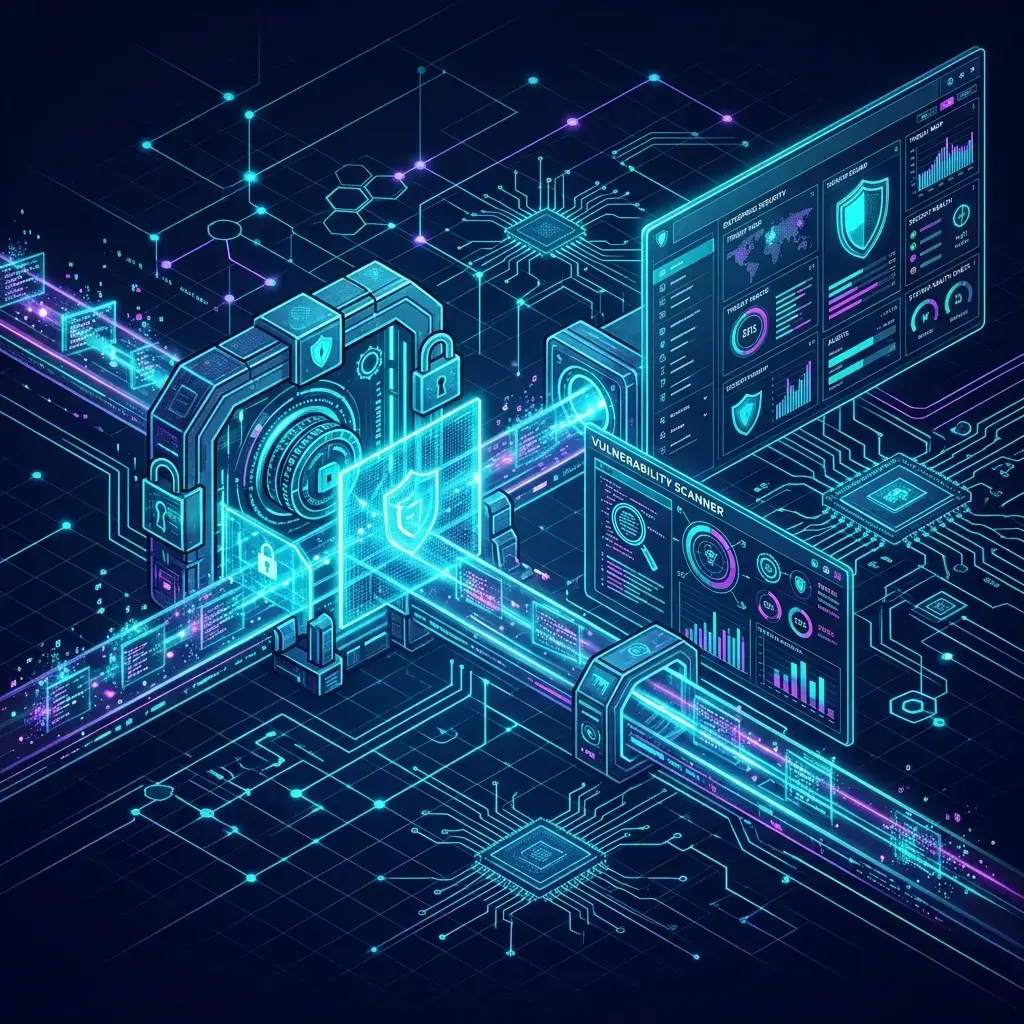
脆弱性への対処
脆弱性管理:新たに公表された脆弱性にどのシステムがさらされているかを追跡し、リスクに応じた順序で修正を展開します。
セキュリティ情報・イベント管理(SIEM)
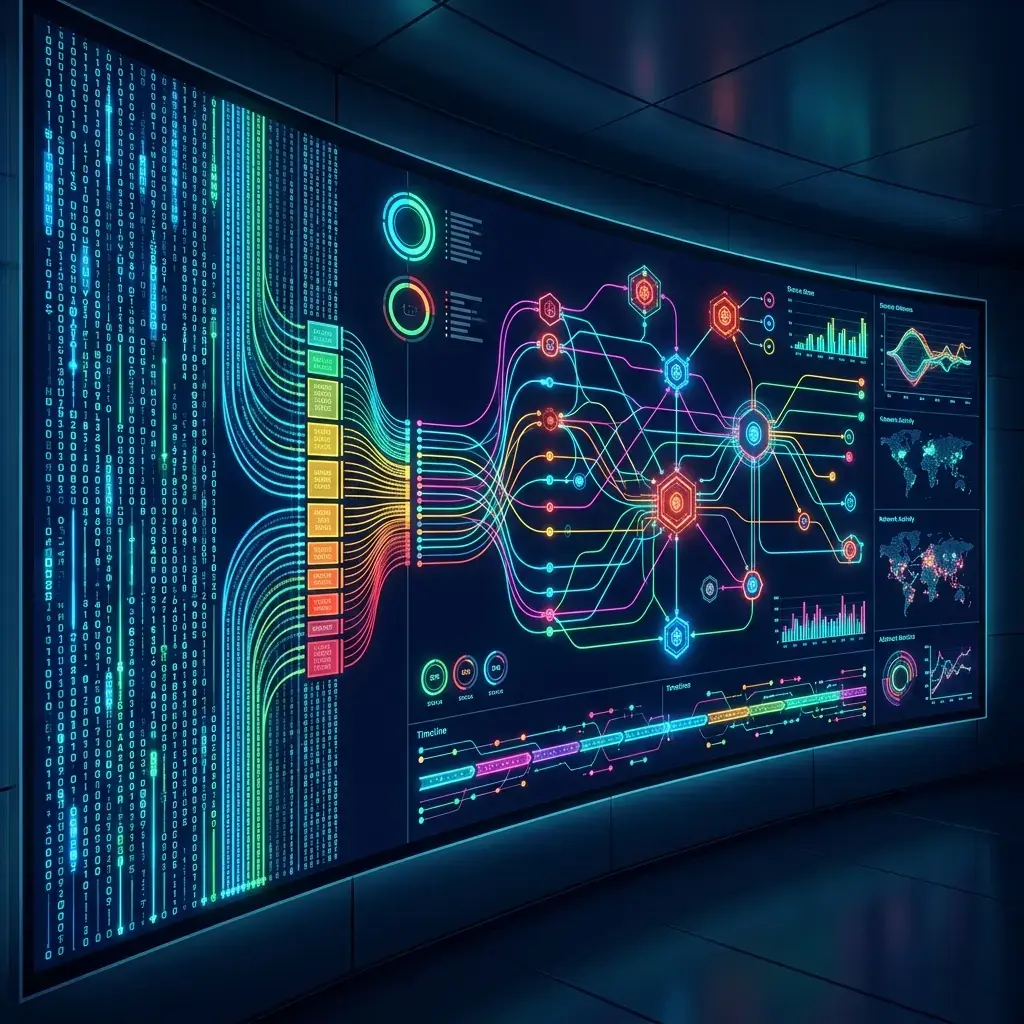
すべてのネットワーク機器、サービスアプリケーション、ストレージデータベースから、テレメトリデータをリアルタイムに収集します。
インタラクティブ・テレメトリビューア
SIEMコンソールと同じ分類で並べたイベントの例
長期保管のオプション
改ざんを検知できるストレージにログを保管し、レビューで記録を求められたときにそのまま提示できるようにします。
エージェントによる継続収集
クラウドとオンプレミスの環境全体に、軽量なエージェントを配置し運用します。
全社的なポリシー適用
企業システム全体で、セキュリティポリシーとコンプライアンス規則を同期します。
セキュリティオペレーションセンター(SOC)
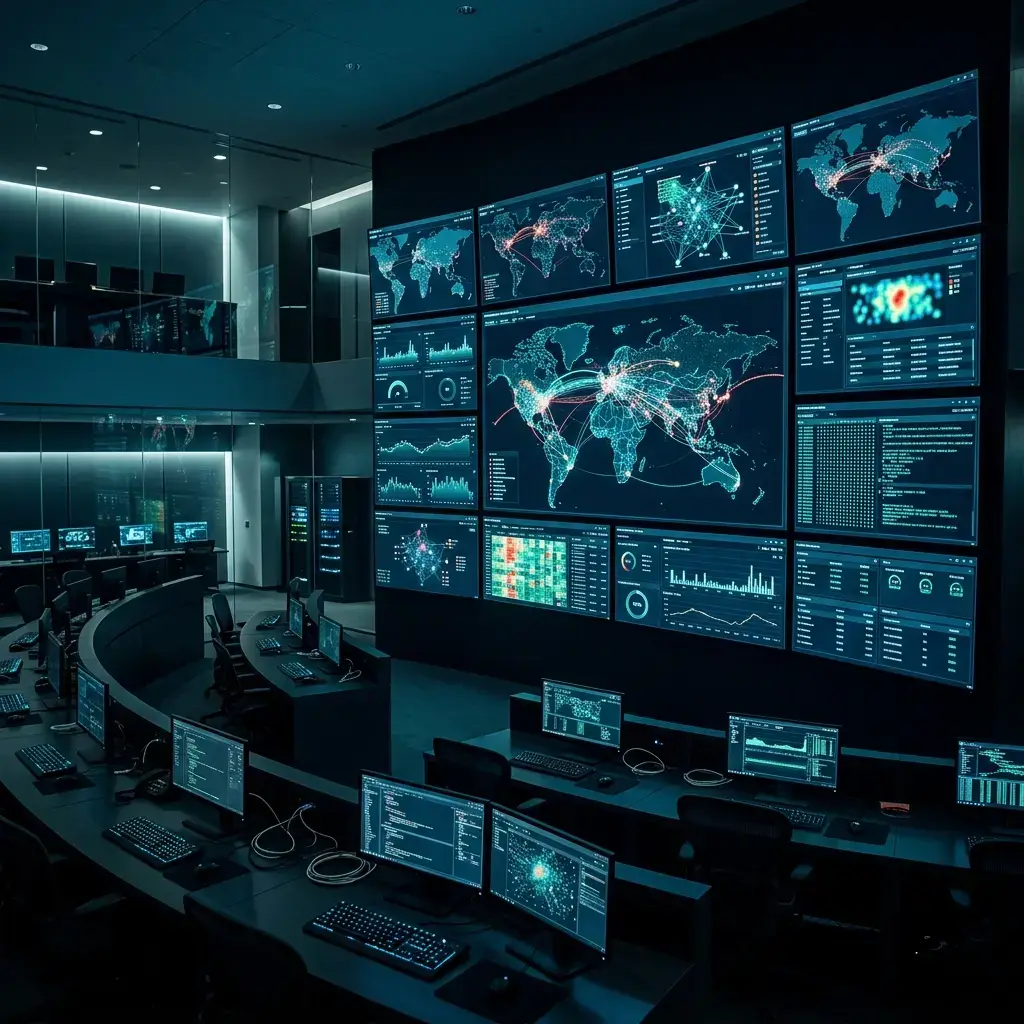
お客様のシステムで発生したセキュリティイベントは、AppXcessのセキュリティチームが収集・相関分析し、優先度を判断します。監視の対応時間とエスカレーションの経路は、前提を置かず、契約時に取り決めます。
01. 動的な脅威評価
すべての収集エージェントが、エンドポイント、クラウドバケット、IDディレクトリのノードからメタデータを集め、ヒューリスティックなセキュリティプロファイルに従って異常の優先度を決めます。
02. 自動サンドボックス解析
疑わしいペイロード、出所不明のスクリプト、不審なAPIリクエストのパターンは、隔離した検証コンテナへ送り、悪意ある実行がないかを確認します。
03. 自動対応措置
悪意あるパターンが確認されると、直ちに封じ込めを実行します。問題が拡散する前に、影響を受けたホストを隔離し、関係する資格情報を失効させます。
04. フォレンジックによる完全性検証
隔離の後、SOCの専門要員がシステムアーキテクチャを詳しく点検し、構成のドリフトを記録し、証拠を収集し、ノードを安全に復旧します。
ゼロトラストアーキテクチャ
「決して信頼せず、常に検証する」。すべてのAPIインターフェース、デバイス接続、セッションの流れに、継続的な権限検証の要件を適用します。
マイクロセグメンテーション
社内ネットワークを論理的な単位に分割し、攻撃者が重要なディレクトリへ横方向に移動して拡散するのを防ぎます。
本人性の検証
アクセスを許可する前に、ユーザーの本人性、デバイスの状態、セッションの完全性、認証シグナルを継続的に検証します。
デバイスの信頼度評価
ネットワークアクセスを許可する前に、エンドポイントの状態、パッチ適用状況、リスクスコア、挙動の指標を分析します。
ポリシーの適用
場所、役割、リスク水準、運用状況に応じて、適応的なアクセスポリシーを動的に適用します。
ID・アクセス管理(IAM)
侵害の多くは、脆弱性の悪用ではなく資格情報から始まります。ロールベースの権限、シングルサインオン(SSO)、多要素認証(MFA)により、一つのアカウントがすべてのシステムへの入口にならないようにします。
特権アクセスの役割
特権アクセスの設定を監査し、管理者アカウントが攻撃にさらされる範囲を自動的に減らします。
統合SSOゲートウェイ
統合SSOとディレクトリ認証サービスにより、アクセス制御を一元化します。
エンドポイントセキュリティ
従業員の端末、テスト環境、クラウドワークロード、モバイル機器まで、あらゆるエンドポイントを攻撃から守ります。
アンチマルウェア・EDR
すべてのホストにエンドポイント検知・対応(EDR)エージェントを適用し、プロセスを継続的に検査して、脅威の兆候や挙動の異常を検出します。
- ファイル実行時のリアルタイムなハッシュ検査
- 挙動ベースのヒューリスティック分析
- 脅威の自動隔離
- エンドポイント横断のテレメトリ相関分析
データ漏洩防止(DLP)
機微な文書、財務データ、資格情報ファイルが、社内ネットワークの外へ出る前に遮断します。
ソフトウェアパッチマトリクス
OSのアップデートと重要なソフトウェア依存関係を、即時かつ自動で展開します。
脅威検知
予測型のセキュリティで運用を守ります。複数の経路から脅威シグナルを収集し、ヒューリスティックを業界のデータセットと継続的に照合して、攻撃を早期に特定します。
シグナルの相関分析
認証とエンドポイントのイベントを収集し、継続的にセキュリティの相関分析を行います。
異常の優先順位づけ
動的なリスクスコアと重大度分析により、セキュリティ上の異常の優先度を決めます。
対処の実行
フォレンジックログと監査記録を残しながら、封じ込めのワークフローを直ちに実行します。
インシデント対応
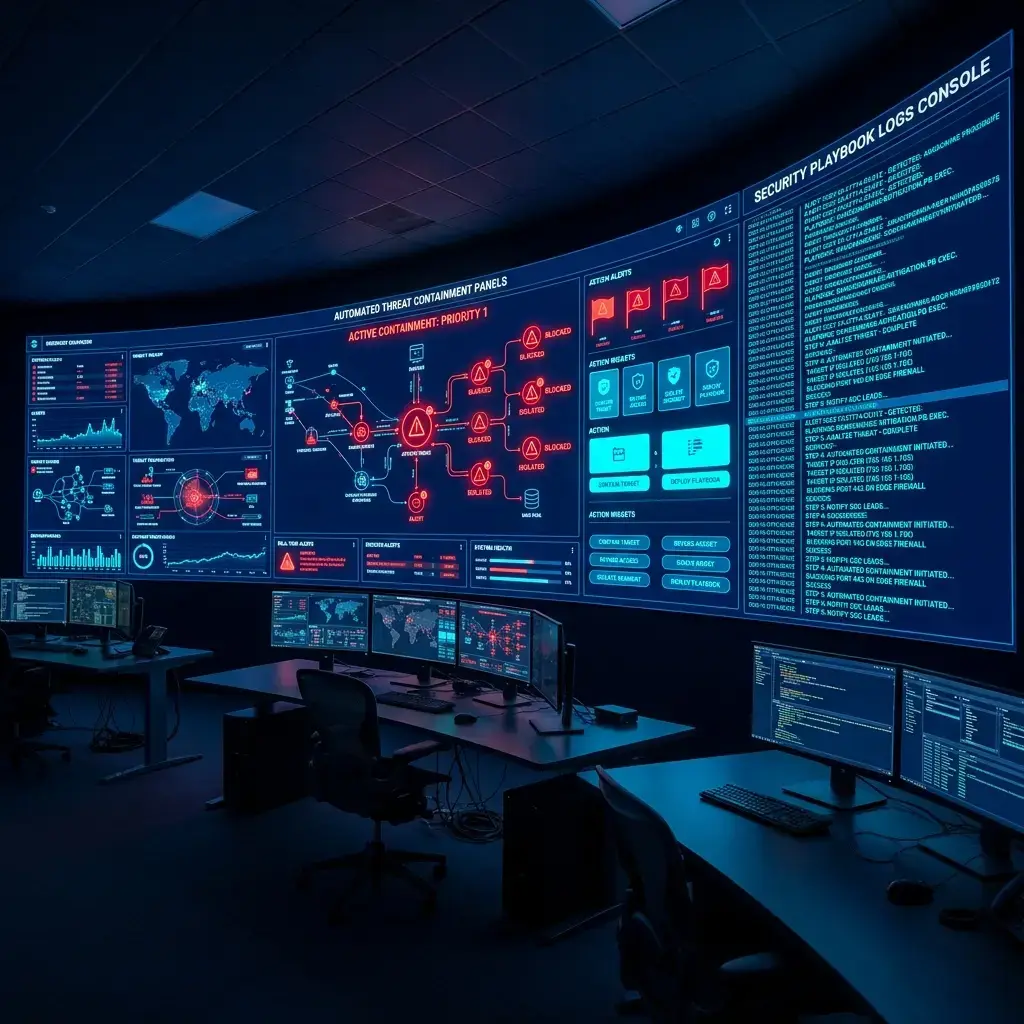
ステートフルなプレイブック自動化で、業務の停止を最小限に抑えます。侵害されたサーバーと資格情報を、状況に応じて動的に遮断します。
プレイブックの自動化
異常なシグナルが相関分析で確認された時点で、自動化したプレイブックが対象を絞った隔離コマンドを実行し、対応の遅れを減らします。
業界別のサイバーセキュリティ
企業のサイバーセキュリティ対策の価値は、侵害が起きたときに支払うことになるコストで測られ、そのコストは業界ごとに異なります。以下では、業界ごとの課題、AppXcessのアプローチ、期待できる効果を整理しました。
公共部門
市民の記録や案件管理のシステムが複数の部門やレガシープラットフォームに分散し、長年にわたって積み重なったアクセス権を、全体として把握し責任を持つ人がいません。
IDの統合、最小権限を基準としたアクセス権限のレビュー、部門間のネットワーク分離、そして新しいシステムだけでなく古いシステムまでを対象とする監視を適用します。
アクセスを担当者と理由まで遡って追跡でき、公共部門の監査で求められる証跡も、慌てて手作業で集めることなく揃います。
医療
患者データが臨床システム、医療機器、外部の事業者の間を行き来し、医療従事者は素早くアクセスする必要があるため、統制が回避されてしまうことがあります。
保存中・通信中のデータ保護、臨床の職務に紐づけたロールベースのアクセス、機器・エンドポイントの統制、誰がどの記録を開いたかのログを適用します。
診療の速度を落とさずに機微な記録を保護し、アクセスの履歴は、プライバシー担当チームが担う義務の履行を支えます。
金融
決済や取引のシステムは格好の標的であり、アカウントの侵害による被害は即時に生じ、金額として算定されます。
特権システムへのゼロトラストのアクセス制御、認証と取引パターンの継続的な監視、事前に訓練したインシデント対応を適用します。
不審なアクセスを月末のレビューではなく進行中に捉え、封じ込めは、チームがすでに演習した計画に沿って進めます。
テクノロジー企業
クラウド環境は、周囲の統制が追いつかないほど速く拡大します。新しいサービス、新しいID、新しい連携が増える一方で、何が露出しているかを一望できる画面がありません。
クラウドの構成とIDのレビュー、資産の把握、統合したセキュリティ監視、リリースパイプライン内の自動チェックを適用します。
チームはリリースを続けながらも露出の状況を把握でき、設定ミスは外部の誰かではなく、自社のツールが先に見つけます。
サイバーセキュリティとAIセキュリティの境界
このページは、企業がすでに運用しているインフラ、ID、エンドポイント、クラウド環境、データを守る企業向けのサイバーセキュリティを扱います。ここで扱わない領域は、隣接する三つの領域が担います。
AIセキュリティ
AIを運用して初めて生じるリスクを扱います。プロンプトインジェクション、機微なデータのモデルへの流入、安全でない出力、エージェントが独自に取る行動などです。要件がAIに特化しているなら、AIセキュリティから始めてください。
AIセキュリティを見るソブリンAI
保護よりも統制に重点を置きます。データを外部に出せない組織のために、モデル・データ・インフラを自社が保有する境界の内側に置きます。ソブリンな環境でも、このページで説明した統制は引き続き必要です。
ソブリンAIを見るAIインフラ
クラウド、ハイブリッド、オンプレミスの環境でAIワークロードが動作する、コンピューティングとホスティングの基盤を扱います。その基盤が構築された後に、それを守るのがサイバーセキュリティの役割です。
AIインフラを見るセキュリティとガバナンスの現状を、正確に把握できていますか?
AI導入の準備状況診断は、組織がセキュリティ、データ、ガバナンスをどう扱っているかを確認し、点数ではなく優先順位をつけた一覧を返します。ISO 27001やSOC 2の統制要件への対応方法を含む、AppXcessのガバナンス・コンプライアンスの取り組みは、品質・セキュリティのページでご確認いただけます。
サイバーセキュリティサービス FAQ
すでに運用しているIT環境全体の企業向けサイバーセキュリティを扱います。脅威検知と監視、ゼロトラストのアクセス制御、ID・アクセス管理、エンドポイント保護、クラウド・インフラセキュリティ、データ保護、インシデント対応が含まれます。決まったパッケージを販売するのではなく、お客様の環境に合わせて範囲を定めます。
サイバーセキュリティは、ネットワーク、ID、エンドポイント、クラウド環境、アプリケーション、業務データといった企業全体を守ります。AIセキュリティは、モデル、AIアプリケーション、エージェント、そしてそれらを行き交うプロンプトや出力など、AIシステムに固有の領域を扱います。AIシステムはサイバーセキュリティが守るインフラの上で動くため、AIを運用する組織の多くには、両方が必要です。
ソブリンAIは統制に関するものです。データを外部に出せない組織のために、AIのモデル・データ・インフラを自社が保有する境界の内側に置きます。サイバーセキュリティは、どこで何を運用していても、それを守るものです。ソブリンな環境でも、このページで説明したID管理、監視、エンドポイントの統制は引き続き必要です。
どちらも可能です。ゼロトラストの導入やアクセス権限のレビューのように、範囲を定めた作業として進めることもあれば、お客様のシステムで発生したセキュリティイベントを継続的に収集・相関分析し、エスカレーションするマネージド型のサイバーセキュリティサービスとして運用することもあります。どちらが適するかは、すでにお持ちのセキュリティ体制によって変わります。
ISO 27001やSOC 2といったフレームワークが確認する統制項目、そしてGDPRやHIPAAといった規制が求めるデータの取り扱い基準に沿って、セキュリティ体制を構築し運用します。正確に申し上げると、AppXcessが提供するのは、お客様のコンプライアンスプログラムを支える統制と証跡です。認証の付与や監査意見の表明は、AppXcessのような事業者ではなく、監査人が行います。AppXcessのガバナンス・コンプライアンスの取り組みは、品質・セキュリティのページでご確認いただけます。
現在の環境を確認するところから始めます。どのシステムが機微なデータを保持しているか、IDとアクセス権限は今どう管理されているか、何が監視されていて何が抜けているかを把握します。その結果として優先順位をつけたギャップの一覧ができ、作業の順序は、一般的なチェックリストではなく、組織自身のリスクを基準に決めます。
未来を守るセキュリティ
何を運用し、どこに機微なデータがあり、今どこまで監視できているのかをお聞かせください。AppXcessがギャップを洗い出し、組織自身のリスクに沿って順序を定めたうえで、最初のフェーズで取り組む内容をご案内します。