ソブリンAIソリューション
政府、医療、法務など、データをパブリックなAIサービスに預けられない規制対象の組織のためのソリューションです。AppXcessは、プライベートインフラと、その上で動作するモデル、そして両者を包括するガバナンスを提供します。組織が完全に統制する環境で、プライベートLLM構築からAIシステムの導入・運用まで進められます。
ソブリンAIとは
ソブリンAIとは、データを外部に預けて処理させるのではなく、組織自身が所有し統制するインフラの中でAIを運用する方式です。データ主権、インフラ所有権、プライバシー、運用統制という4つの要素を土台としています。
完全な所有権
サーバー、ストレージ、モデルの重みを、すべて組織が自ら管理します。モデルの重みは、モデルが組織のデータから学習した内容を収めたファイルであり、どこに保管されるかが重要です。
データレジデンシー
機微な情報は、組織が指定した国とネットワークの中に留まります。規制当局や公共部門の契約、顧客との契約が実際に求めるのも、多くの場合この条件です。
運用統制
モデルの更新、再調整、置き換えの時期を組織が決定します。パブリックなAIサービスでは、ベンダーの更新一つで、すでに検証済みのプロセスの挙動が変わることがあります。
プライベートLLM
プライベートLLMは、組織が統制するインフラ上で実行され、その組織だけのために運用される言語モデルであり、ソブリンAIのモデル層にあたります。プライベートLLM構築を行えば、プロンプト、文書、応答がパブリックなAIサービスへ送信されず、組織の環境の中に留まります。
専用モデル
オープンウェイトの言語モデルを組織専用のインスタンスとして運用し、組織の用語や業務プロセスに合わせて調整します。他の顧客とは共有しません。
安全な運用
プロンプト、検索された記録、応答の履歴を組織のネットワーク内で処理するため、問い合わせの内容が外部のプロバイダーへ渡されることはありません。
アクセス統制
既存のIDディレクトリからアクセス権を付与するため、他のシステムを管理する規則がそのままモデルの利用権限にも適用されます。
プライベートGPT
プライベートGPTは、チームが日々使うアシスタントです。プライベートLLMの上で動作し、社内文書と連携するため、担当者は普段の言葉で質問し、組織の記録から得た答えを出典とともに受け取れます。
社内ナレッジ
社内のファイル共有やデータベースにアシスタントを連携させ、組織の文書を根拠に答え、元の記録もあわせて示します。
文脈の理解
部門、プロジェクト、役割など必要な文脈をアシスタントに与え、組織の実際の業務の進め方を反映した回答を得ます。
部門別インテリジェンス
契約書レビュー、請求書の確認、規程の照会など、業務ごとのアシスタントを構成し、それぞれの利用範囲を担当チームに限定します。
ローカルLLM導入
ローカルLLM導入とは、モデルが物理的に実行される場所のことです。同じプライベートモデルを、自社のデータセンター、プライベートクラウドのテナント、閉域網(エアギャップ)のいずれにも置くことができ、この選択によってデータレジデンシー、レイテンシー、外部サービスへの依存度が決まります。
オンプレミスホスティング
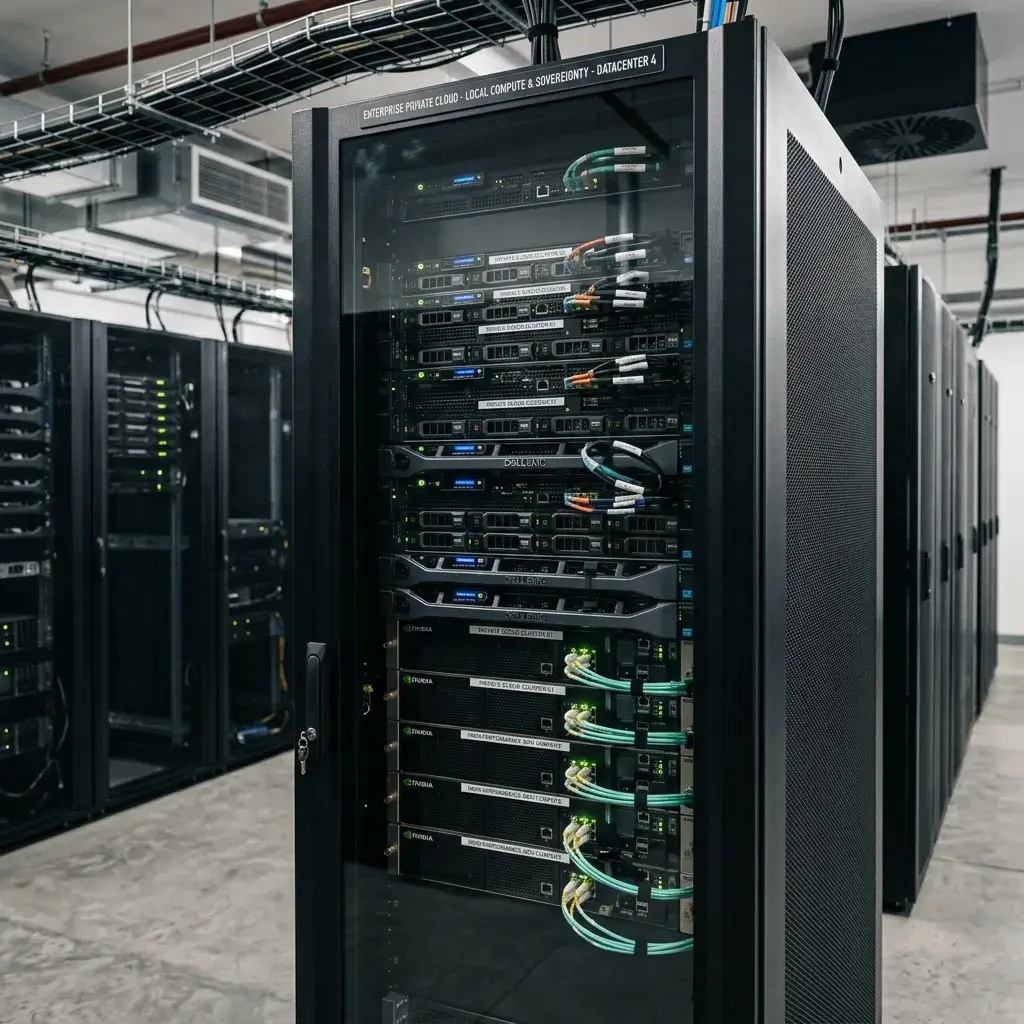
Llama や Mistral などのオープンウェイトモデルを、自社が保有するGPUサーバーに直接ホスティングし、パブリックインターネットからの受信経路は設けません。
内部処理
推論と文書検索が組織のネットワーク内で実行されるため、プロンプトや検索された記録がネットワークの外に出ることはありません。
インフラの独立性
外部のプロバイダーで障害が起きたり、接続が切れたりしても、組織のハードウェア上でサービスが動作し続けます。
安全なデータ処理
機微な記録の準備、索引付け、ログ記録がすべて組織の環境の中で行われるため、AIシステムが扱うデータにも組織自身のプライバシー・保存・ガバナンスの規則がそのまま適用されます。
保護されたワークフロー
組織の環境内で動作するコンポーネントにより、個人情報、認証情報、セキュリティコードを、モデルに届く前にテキストから除去できます。
安全な文書管理
財務記録、従業員名簿、業務ファイルを隔離されたストレージに索引付けし、許可された役割とシステムだけが照会できるようにします。
信頼できる運用
何を問い合わせ、何を検索し、モデルが何を答えたかを、組織が保有する監査記録に残すため、後の検証でどの判断も経緯をたどれます。
閉域網(エアギャップ)アーキテクチャ
閉域網(エアギャップ)環境は、パブリックインターネットとまったく接続しません。データや更新は、ネットワークではなく統制された意図的な手順を経て搬入・搬出され、一部の政府・防衛・医療のワークロードはまさにこうした環境を必要とします。
ネットワーク分離
パブリックネットワークや外部ドメインへ向かう経路を持たずに運用されるため、インターネットからこの環境に到達することはできません。
アクセス統制
管理者権限をハードウェアキーと社内の認証を通じて付与するため、コンソール操作はすべて特定の担当者に紐づきます。
安全な処理
機微なコンテンツは隔離された環境の中で処理され、クラウドサービスや外部ロギングに依存しません。
オンプレミスAI
ハードウェア、ソフトウェアスタック、データのすべてを、組織が所有または賃借するデータセンターの中に置き、自社の施設でAIを運用します。
インフラ
運用するワークロードの規模に合わせて、専用サーバーとGPU容量を組織のデータセンターやサーバー室に設置します。
ローカル処理
モデルの読み込みと問い合わせの処理をすべて拠点内で行うため、プロンプトや文書を外部のサービスに送って処理させることはありません。
統制
ソフトウェアの構成、仮想化層、システム間のデータの移動方法を、組織のチームが自ら決定します。
公共部門のためのソブリンAI
公的機関が保有する国民のデータは国のインフラの外に出せず、調達規則により商用のAIサービスへ送ることが認められない場合も少なくありません。ソブリンAIは、モデル、データ、監査証跡を、その機関が統制するインフラの中に保持します。
市民向けサービス
クラウドサービスではなく機関のインフラで動作するアシスタントで、日常的な行政の問い合わせに応対します。
公共インテリジェンス
法令、都市計画の記録、公文書を隔離された環境の中で検索し、いかなる内容も外部に送りません。
安全な運用
システムが受けた質問と返した回答を検証可能な記録として残し、その記録を機関自身が保管します。
医療分野のためのソブリンAI
患者データは個人情報保護法の適用を受けるため、パブリックなAIサービスに渡すことはできません。ソブリンAIは、臨床記録と、それを読み取るモデル、アクセスログを、すべて医療機関の環境の中に保持します。
臨床支援
診療チームのために、患者の病歴、検査結果、臨床記録を一つにまとめます。処理は医療機関が統制するサーバー上で行われます。
研究インテリジェンス
公開された文献と内部の症例ファイルをあわせて検索しつつ、研究データや未発表の成果を外部のサービスに露出させません。
プライバシー統制
患者登録情報を隔離されたストレージに置き、取得できる範囲を規則で定めることで、記録が他者のモデルの学習に使われないようにします。
法務分野のためのソブリンAI
事件記録、契約書、依頼者とのやり取りは秘匿の対象です。これらをパブリックなAIサービスに送ることは、多くの法律事務所や社内法務が受け入れられない情報漏えいのリスクを生むため、ソブリンAIは文書とモデルの双方を法務組織の内部に保持します。
契約インテリジェンス
契約書、規制関連の合意書、コンプライアンス意見書を、組織の環境内で動作するモデルで検討します。
リーガルリサーチ
判例、法令、組織の事件履歴を、ローカルに保管したインデックスで検索するため、問い合わせの内容から進行中の案件が明らかになることはありません。
コンプライアンスレビュー
組織が設定したポリシーと規制に照らして文書や業務を点検し、何を点検したかを記録として残します。
コンプライアンス・ガバナンス
AppXcessは、組織を認証したり、コンプライアンスの適合状況を判定したりすることはありません。ソブリンAIが提供するのは、組織自身のコンプライアンスプログラムが依拠する統制、記録、境界です。組織が自ら定義するポリシー規則、目に見える形での監視、そして監査人が求めたときに提示できるよう組織が保有するログが、これにあたります。
ポリシー統制
モデルが答えてよいこと、拒否すべきこと、参照できる出典など、モデルが従う規則を定め、これを組織の環境で適用します。
リスク管理
モデルの挙動の変化、予期しない検索結果、一致しない記録を監視し、指定した担当者に通知して検証させます。
監査対応の準備
照会できないベンダーのシステムではなく、組織の環境に保管した記録から、監査が求める活動・構成の履歴を取り出します。
ソブリンAIアーキテクチャ
ソブリンAI環境を段階ごとに構成する方法です。インフラ、プライベートモデル、知識、安全な処理、ガバナンス、コンプライアンス、全社導入の順に進みます。
専用の隔離クラスタ
専用のベアメタルサーバー、GPU容量、プライベートネットワークを、共有型のマルチテナントクラウドインフラから分離して構成します。
ハードウェアレベルの境界、専用GPUノード、隔離された仮想化層。
インフラの所在と、アクセスできる対象を組織が統制します。
ワークロードが他の組織とハードウェアを共有しません。
ソブリンAI FAQ
ソブリンAIとは、データをパブリックなAIサービスに送るのではなく、組織が所有し統制するインフラの中でAIを運用する方式です。データ主権(データを置く場所を組織が決める)、インフラ所有権(サーバーとモデルの重みが組織のもの)、プライバシー(プロンプトや文書を外部のプロバイダーと共有しない)、運用統制(モデルを変更する時期を組織が決める)の4つを含みます。
この3つは同じシステムを構成する3つの層です。プライベートLLMは、組織専用に運用されるモデルそのものです。プライベートGPTは、そのモデルの上に構築され社内文書と連携するアシスタントで、チームが質問すると出典とともに答えを受け取れます。ローカルLLM導入は、モデルが物理的に実行される場所を指し、自社のデータセンター、プライベートクラウドのテナント、閉域網(エアギャップ)のいずれかになります。
はい。閉域網(エアギャップ)での導入では、パブリックネットワークへ向かう経路がなく、データ、モデル、更新は、ネットワークではなく統制された手順を経て搬入・搬出されます。外部のプロバイダーとの接続そのものが認められない環境で用いる構成です。
自社のデータセンターでのオンプレミス、プライベートまたは専用のクラウドテナント、閉域網(エアギャップ)環境に導入できます。どの方式を選ぶかによって、データレジデンシー、組織が自ら運用するインフラの範囲、外部サービスへの依存度が決まります。同じプライベートモデルを、この3つのいずれでも実行できます。
いいえ。コンプライアンスの適合判定や認証は、技術の提供者ではなく、監査人や規制当局が付与するものです。ソブリンAIの導入が提供するのは、組織自身のプログラムが依拠する統制と証跡です。証明できるデータ保管場所、組織のIDシステムと連携したアクセス制御、組織が定義するポリシー規則、そして組織が保有し検証時にエクスポートできる活動・構成のログが、これにあたります。
データが組織の統制の範囲を離れてはならない組織です。このページで取り上げた例としては、国民のデータを扱う政府機関、患者記録を扱う医療機関、秘匿対象の資料を扱う法務チームがあり、より広くは、契約や規制当局がデータの処理場所を制限するあらゆる規制対象の組織が該当します。
統制を手放さずにAIを導入する
データをどこに置くべきか、AIで何を実現したいか、どの規制を基準に報告しているかをお聞かせください。オンプレミス、プライベートクラウド、閉域網(エアギャップ)のうち、組織の環境でソブリンAIの導入とプライベートLLM構築をどのように組み立てられるかをお示しします。