AI 보안 솔루션
AI 모델과 기업 데이터, AI 애플리케이션, 자율 에이전트를 개발 단계부터 런타임까지 보호합니다. AppXcess의 AI 보안 솔루션은 프롬프트 인젝션, 민감 데이터 유출, 모델 오용을 방어해 기업 AI 활용에 따르는 보안·개인정보 보호·거버넌스·컴플라이언스 위험을 줄입니다.
AI 모델 보호
모델 가중치, 파인튜닝 데이터셋, 추론 파이프라인을 데이터 포이즈닝, 가중치 탈취, 모델 변조로부터 지킵니다.
기업 데이터 보호
기밀 기록, 지식재산(IP), 자격 증명, 민감한 개인 식별 정보(PII)가 프롬프트나 외부로 나가는 생성 응답에 섞여 유출되지 않도록 막습니다.
AI 애플리케이션 보호
기업용 LLM 앱에 런타임 가드레일, 프롬프트 검증 방화벽, 격리된 실행 경계를 적용합니다.
AI 에이전트 거버넌스
최소 권한 기반의 도구 실행, 사람 검토 단계(휴먼 인 더 루프), 변경할 수 없고 검증 가능한 감사 추적을 적용합니다.
AI 고유의 보안 위험
오늘날의 AI 환경에서는 일반적인 네트워크 경계 보안의 범위를 넘어서는 고유한 위협 벡터가 나타납니다. AppXcess는 AI 고유의 취약점 하나하나를 위험 → 보호 → 비즈니스 영향의 틀로 체계적으로 다룹니다.
프롬프트 인젝션·탈옥
악의적인 프롬프트로 모델의 추론을 조작하고 시스템 지침을 우회하며, 애플리케이션 로직을 가로채거나 허가되지 않은 후속 도구 호출을 일으키는 공격입니다.
다층 토큰 검사, 적대적 프롬프트 정제, 시맨틱 유사도 평가, 추론 전 단계의 가드레일 방화벽을 적용합니다.
적대적인 사용자 프롬프트로 인한 애플리케이션 탈취, 무단 데이터 추출, 로직 조작, 브랜드 훼손을 방지합니다.
기업 AI 추론 파이프라인 전반에서 능동 방어 계층이 프롬프트 인젝션·탈옥에 따른 위험을 완화합니다.
AI 보안 모니터링
AI 시스템을 지속적으로 모니터링해 비정상적인 프롬프트 패턴, 토큰 추출 급증, 정책 위반, 모델 드리프트를 비즈니스 운영에 영향을 주기 전에 탐지합니다.
위협 인텔리전스
적대적 프롬프트 급증, 모델 추출 시도, 새롭게 나타나는 AI 공격 패턴을 탐지합니다.
컴플라이언스 감독
거버넌스 통제, 데이터 경계 적용 여부, 상시 감사 대응 준비 상태를 모니터링합니다.
런타임 가시성
모델 실행 활동, 토큰 처리량, API 트래픽, 지연 시간 텔레메트리를 추적합니다.
지속적인 가시성
모델 텔레메트리 로그, API 라우팅 패턴, 데이터 파이프라인의 컴플라이언스 수준을 선제적으로 추적합니다.
위험 탐지
프롬프트 급증, 토큰 이상 징후, 탐지 회피 시도를 모델에 영향을 주기 전에 격리합니다.
정책 모니터링
질의 결과가 규제상 데이터 제한과 사내 안전 지침을 지키는지 자동으로 검증합니다.
AI 런타임 보안
엄격한 런타임 격리와 양방향 가드레일로 AI 실행 환경, 모델과의 상호작용, 운영 워크플로를 보호합니다.
AI 가드레일·검증
지연 시간이 짧은 양방향 검사 게이트로 적대적 프롬프트를 차단하고, 유해한 모델 출력을 화면에 표시되기 전에 걸러 냅니다.
안전한 추론·샌드박싱
격리된 실행 환경에서 추론을 수행해, 질의와 그 로그가 기업이 정한 경계 안에 머물도록 합니다.
역할 기반 접근 제어
팀별 모델 권한을 동적으로 매핑하고, 모델 호출과 파인튜닝 데이터셋 접근을 검증된 자격 증명으로 제한합니다.
보안 역량과 거버넌스
기업의 보안 통제는 분명한 비즈니스 목적에 기여해야 합니다. AppXcess는 지원하는 모든 역량을 위험 → 보호 → 비즈니스 성과의 구조로 정리해, 기술적 통제가 기업의 위험 감소로 직접 이어지게 합니다.
역할 기반 접근 제어(RBAC)
권한 상승이 일어나거나, 권한 없는 인원이 민감한 모델이나 자체 데이터셋을 호출할 수 있습니다.
기업 ID 시스템(SSO/IAM)과 동기화하는 세분화된 RBAC·ABAC 정책으로 모델 접근을 관리합니다.
모델 호출과 데이터 접근을 승인된 업무 기능으로 엄격히 제한합니다.
데이터·모델 암호화
전송 중이거나 저장된 프롬프트 페이로드, 벡터 임베딩, 자체 모델 가중치가 중간에 탈취되거나 추출될 수 있습니다.
기업이 사용하는 플랫폼이 제공하는 암호화 기능으로 모델 저장소, 벡터 저장소, API 트래픽 전반에 전송 중·저장 시 암호화를 적용합니다.
승인한 시스템 밖에서는 프롬프트 내용, 임베딩, 모델 파일을 읽을 수 없도록 합니다.
양방향 AI 가드레일
프롬프트 인젝션 공격이 모델에 도달하고, 유해하거나 환각이 섞이거나 규정에 맞지 않는 출력이 사용자에게 전달될 수 있습니다.
지연 시간이 짧은 입력 정제와 출력 검증으로 사내 안전 정책을 적용합니다.
모델의 입력과 출력을 기업이 정의한 브랜드·법무·안전 기준 안에 유지합니다.
지속적인 텔레메트리·모니터링
은밀한 추출 공격, 동작 드리프트, 토큰 할당량 남용, 지연 시간 저하가 발견되지 않은 채 지나갈 수 있습니다.
실시간 텔레메트리로 질의 패턴, 토큰 소비량, 비정상적인 실행 급증을 추적합니다.
보안팀이 상황을 빠르게 파악하고 인시던트를 선제적으로 에스컬레이션할 수 있도록 합니다.
변경할 수 없는 감사 추적
공식 감사에서 모델의 판단 이력, 도구 호출, 정책 준수 여부를 입증하지 못할 수 있습니다.
프롬프트, 모델 응답, 버전, 정책 승인 내역을 변조 여부를 확인할 수 있는 감사 로그에 타임스탬프와 함께 기록합니다.
컴플라이언스 검토와 내부 책임 확인에 근거로 제시할 수 있는, 검증 가능한 증빙을 남깁니다.
거버넌스·규제 대응 지원
변화하는 글로벌 AI 규제를 준수하지 못하거나, 섀도 AI가 사용되거나, 검증되지 않은 모델이 배포될 수 있습니다.
중앙 AI 모델 레지스트리와 자동화된 정책 점검을 제공하고, NIST AI RMF와 ISO/IEC 42001의 원칙에 맞춰 구성합니다.
컴플라이언스 프로그램에 필요한 레지스트리, 정책 점검, 증빙을 제공합니다. 인증 여부는 조직의 감사인이 판단합니다.
기업 활용 예
기업 구매 담당자를 위해 설계한 실무형 보안 구축 예시입니다. 각 예시를 비즈니스 과제 → 보안 접근 방식 → 성과의 순서로 구성해 검증된 보안 가치를 전달합니다.
기업용 AI 플랫폼 보안
여러 업무 도구를 연결하는 통합형 기업용 AI 플랫폼은 자격 증명 유출, 부서 간 무단 데이터 접근, 모니터링되지 않는 사용의 위험에 노출됩니다.
보안 모니터링 중앙화, 멀티 테넌트 워크스페이스 격리, 통합 RBAC 매핑, 포괄적인 API 텔레메트리 추적을 적용합니다.
중앙에서 관리하는 안전한 플랫폼에서 팀이 엄격한 데이터 경계를 지키며 부서를 넘어 협업합니다.
LLM 애플리케이션 보호
고객 대상 LLM 챗봇과 사내 LLM 챗봇은 프롬프트 인젝션, 기밀 문서 유출, 유해하거나 환각이 섞인 응답 생성에 취약합니다.
양방향 런타임 가드레일, 프롬프트 정제 방화벽, 사실성·인용 검증을 추론 파이프라인에 직접 통합합니다.
고객 신뢰와 브랜드를 지키고 사내 지침을 준수하는, 믿을 수 있는 LLM 애플리케이션을 운영합니다.
AI 에이전트 보안
ERP, CRM, 데이터베이스, 금융 시스템에 접근할 수 있는 자율 에이전트는 의도하지 않았거나 파괴적이거나 허가되지 않은 도구 작업을 실행할 위험이 있습니다.
범위가 제한된 도구 권한, 런타임 파라미터 검증, 세션별로 격리된 자격 증명, 영향이 큰 작업에 대한 필수 사람 검토·승인 단계를 적용합니다.
에이전트가 워크플로 처리 속도를 높이면서도, 실행할 수 있는 작업은 정해진 범위 안에 머물고 검토와 원상 복구가 가능합니다.
민감한 업무 데이터 보호
AI 도구를 사용하는 임직원이 무심코 재무 전망, 사내 소스 코드, 고객 기록, PII를 프롬프트에 붙여 넣습니다.
질의가 모델에 도달하기 전에 DLP 기반 자동 정제, 컨텍스트 익명화, 실시간 PII 마스킹, 로컬 벡터 인덱스 격리를 적용합니다.
필요한 사람에게서 AI 도구를 빼앗지 않으면서도, 민감한 기록은 조직의 경계 안에 머뭅니다.
프라이빗·온프레미스 배포 보안
의료, 금융, 공공 부문의 규제 대상 조직은 데이터가 통제 범위를 벗어나지 않도록 온프레미스 또는 소버린 AI 환경을 요구합니다.
모델 워크로드 격리 실행, 로컬 벡터 저장소 암호화, 배포 환경과 같은 경계 안에서 동작하는 모니터링을 적용합니다.
모델 가중치와 민감한 데이터는 조직이 통제하는 인프라 안에 머물며, 접근 내역이 기록됩니다.
자율 보안 운영
AI 관련 위험을 실시간으로 자동 탐지·조사하고 우선순위를 정해 대응하는 지능형 보안 워크플로를 갖출 수 있습니다.
자동 탐지
API 로그 전반에서 적대적 프롬프트 인젝션, 비정상적인 질의 급증, 정책 위반을 즉시 식별합니다.
지능형 대응
격리 샌드박스를 가동하고, 악성 세션을 분리하며, 비정상적인 토큰 소비를 자동으로 제한합니다.
보안 대응 조율
구조화된 보안 인시던트 티켓, 감사 추적 기록, 컴플라이언스 알림을 거버넌스 담당 조직과 SOC 팀에 전달합니다.
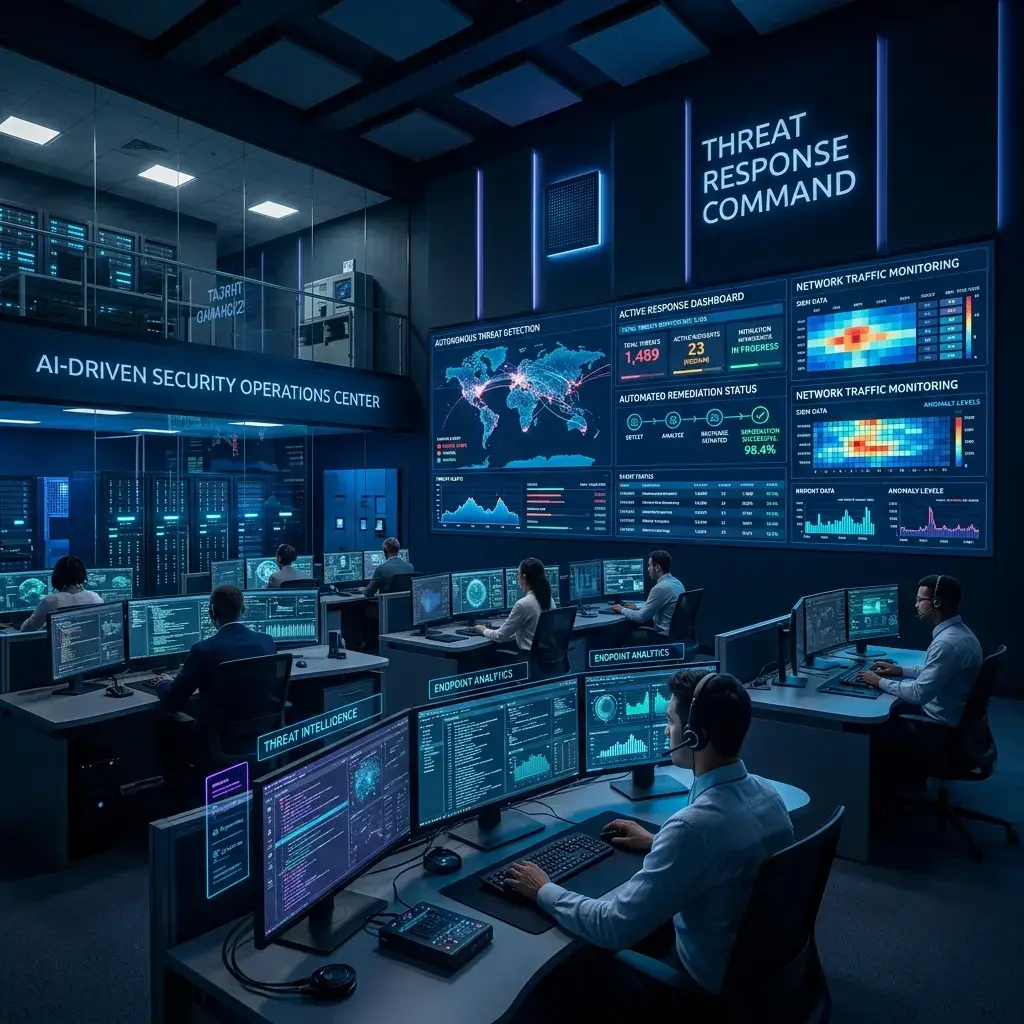
실시간 격리 샌드박스, 질의 텔레메트리 자동 검증.
통합 보안 인시던트 로그, 감사 가능한 모델 컴플라이언스 기록.
수작업 분류(트리아지) 부담을 줄이고, 기업 AI 파이프라인 전반에서 위협 봉쇄 워크플로의 속도를 높입니다.
보안 아키텍처
인프라, 모델, 애플리케이션, 운영 워크플로 전반에 계층형 보안 통제를 내재화해 복원력 있는 AI 환경을 설계합니다.
인프라 보안
인프라팀이 정의한 네트워크·접근 경계를 갖춘 격리 환경에서 모델 워크로드를 실행합니다.
모델 보호
모델 파일을 로드하기 전에 정상으로 확인된 기준 기록과 대조해, 변조되거나 바꿔치기된 모델을 서비스에 투입하기 전에 걸러 냅니다.
운영 보안
추론 API 호출 속도를 제한하고, 자격 증명을 세션 단위로 한정하며, 트래픽을 모니터링해 비정상적인 사용이 일어나는 즉시 드러나게 합니다.
계층형 파이프라인 아키텍처, 암호 기반 모델 가중치 검증.
통합 아키텍처 보안 매트릭스, 외부 경계 취약점 제로.
실행 환경, 모델 파일, 모델에 대한 질의 전반에 계층형 통제를 적용합니다.
AppXcess 보안·AI 역량 한눈에 보기
AppXcess는 기업의 구체적인 요구에 맞춰, 서로 구분되면서도 연결된 솔루션을 제공합니다. 아래에서 각 서비스를 비교해 조직에 맞는 역량을 선택하십시오.
AI 보안
AI 모델, AI 애플리케이션, 자율 에이전트, 기업 프롬프트, 모델 출력, AI 거버넌스 프레임워크를 전담해 보호합니다.
AI 가드레일, 프롬프트 정제, 에이전트 도구 권한, 모델 텔레메트리.
사이버 보안
네트워크 경계, 클라우드 인프라, 엔드포인트, ID 시스템, 24시간 SOC 운영을 아우르는 기업 IT 전반의 사이버 보안입니다.
제로 트러스트 아키텍처, SIEM/SOC 텔레메트리, EDR, 네트워크 보안 강화.
소버린 AI
규제 대상 기관이 데이터 보관 위치와 인프라를 완전히 통제할 수 있도록 프라이빗 LLM, 폐쇄망(에어갭) 클러스터, 자체 모델 보관 환경을 제공합니다.
폐쇄망 격리 환경, 프라이빗 가중치 호스팅, 로컬 벡터 인덱싱.
기업용 AI 솔루션
맞춤형 기업 AI 애플리케이션, 에이전틱 워크플로, AI 기반 업무 자동화를 설계·개발하고 확장합니다.
워크플로 오케스트레이션, ERP/CRM 연동, 멀티 에이전트 프레임워크.
조직의 AI 보안·거버넌스 수준을 가늠하기 어려우십니까?
종합 진단으로 보안 공백을 파악하고 데이터 프라이버시 대응 수준을 평가하며, 우선순위를 반영한 구축 로드맵을 받아 보십시오.
안전한 기업 AI 환경 구축
AppXcess의 AI 보안 서비스는 모델, 기업 데이터, 애플리케이션, 자율 에이전트를 아우릅니다. 런타임 가드레일과 접근 통제, 그리고 거버넌스 프로그램의 근거가 되는 감사 기록을 제공합니다. 조직의 AI 환경이 지금 어떤 상태인지 진단하는 것부터 시작하십시오.